安全软件开发生命周期与业务安全 网络与信息安全软件开发的系统化实践
引言
随着数字化转型的深入,网络与信息安全软件已成为企业业务运行的底层支撑。安全软件自身若存在缺陷,不仅无法提供防护,反而可能成为攻击入口。将安全左移、把安全活动嵌入软件开发生命周期(SDL),是保障业务安全的根本路径。本文围绕安全软件开发生命周期(Security SDL)与业务安全的关系,探讨网络与信息安全软件开发中的关键实践。
一、从业务安全视角理解SDL
业务安全的核心是保障业务的连续性、数据机密性与合规性。安全软件作为业务安全的“守门人”,其质量直接决定防护效果。SDL的本质是将安全要求前置到需求、设计、编码、测试、部署和运维各阶段,通过流程化、可度量、可审计的活动,降低软件缺陷带来的业务风险
。传统“事后补丁”模式成本高、暴露窗口长,而SDL强调缺陷发现越早、修复成本越低,这与业务安全对稳定性和响应速度的要求高度一致。
二、SDL各阶段的安全实践
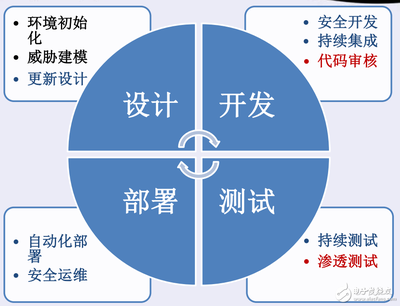
需求与设计阶段:明确安全需求基线,开展威胁建模。网络与信息安全软件通常涉及身份认证、访问控制、加密传输、日志审计等模块,应在设计阶段识别资产、信任边界与攻击面,输出安全设计评审记录,避免架构性缺陷。
开发阶段:推行安全编码规范,针对常见漏洞(注入、越权、内存越界、不安全反序列化等)制定编码准则;引入静态应用安全测试(SAST)与软件成分分析(SCA),管控开源组件漏洞;实施代码评审与密钥管理规范,杜绝硬编码凭据。
测试阶段:结合动态应用安全测试(DAST)、交互式测试(IAST)与渗透测试,验证安全功能与防护机制的有效性;对安全软件自身进行专项对抗测试,例如策略绕过、规则误判与性能瓶颈分析。
部署与运维阶段:建立安全配置基线,实施制品签名与供应链完整性校验;开展运行时监控与异常告警,形成漏洞响应与补丁管理闭环,确保安全软件在真实业务环境中持续有效。
三、业务安全驱动的SDL治理
SDL要落地,需与研发管理体系融合。一是建立安全门禁,将高危漏洞、未授权组件、缺失威胁建模等设为发布阻断条件;二是定义可度量指标,如缺陷密度、漏洞修复时长、安全测试覆盖率,纳入研发效能评估;三是明确角色职责,由产品、研发、测试、安全与运维共同承担安全责任,形成跨团队协作机制;四是重视供应链安全,对第三方组件与开源依赖实施清单化管理与持续监控。
四、网络与信息安全软件开发的特殊要求
安全软件本身是高价值攻击目标,开发中需额外关注:其一,最小权限与纵深防御,防止单点失效导致防护整体崩塌;其二,防篡改与自保护机制,保障检测引擎、规则库与配置文件的完整性;其三,高可靠与可观测性,避免误报误拦影响业务,同时保证安全事件可追溯;其四,合规对齐,满足等级保护、数据安全法等要求,将合规控制项转化为可验证的研发任务。
##
安全软件开发生命周期不是一次性流程,而是持续改进的工程能力。将SDL与业务安全目标对齐,通过网络与信息安全软件开发中的威胁建模、安全测试、供应链管控与运行时防护,企业才能构建“自身可信、防护有效、响应敏捷”的安全软件体系,为业务创新提供坚实保障。
如若转载,请注明出处:http://www.zhiyoustar.com/product/19.html
更新时间:2026-11-03 23:50:13