《信息技术基础》1.3 网络安全与相关行业规范课件(共12张PPT)——聚焦网络与信息安全软件开发
【第1张:封面】
《信息技术基础》(高教版)
1.3 网络安全与相关行业规范
——网络与信息安全软件开发
课时安排:1课时
适用对象:中职/高职信息技术相关专业
【第2张:学习目标】
- 知识目标:了解网络安全的定义与主要威胁,掌握我国网络安全相关法律法规与行业规范体系的构成。
- 能力目标:能识别常见网络安全风险,理解安全软件开发中的规范化要求。
- 素养目标:树立“依法用网、安全开发”的职业意识与合规意识。
【第3张:什么是网络安全】
网络安全是指通过技术与管理措施,保护网络系统中的硬件、软件及数据,使其不因偶然或恶意的原因遭到破坏、更改、泄露,保障系统连续可靠运行。
核心要素(CIA triad):
· 保密性(Confidentiality)
· 完整性(Integrity)
· 可用性(Availability)
扩展:可控性、不可否认性
【第4张:常见网络安全威胁】
· 恶意代码:病毒、蠕虫、木马、勒索软件
· 网络攻击:DDoS、SQL注入、XSS、中间人攻击
· 社会工程:钓鱼邮件、假冒网站、电信诈骗
· 数据泄露:越权访问、配置不当、供应链风险
· 案例提示:勒索软件可导致企业数据被加密索赎,损失巨大
【第5张:网络安全相关法律法规(一)】
· 《中华人民共和国网络安全法》(2017年施行):网络安全等级保护制度、网络运营者安全义务、个人信息保护原则。
· 《中华人民共和国数据安全法》(2021年施行):数据分类分级保护、数据全生命周期安全管理。
· 《中华人民共和国个人信息保护法》(2021年施行):告知—同意规则、最小必要原则。
【第6张:网络安全相关法律法规(二)与企业合规】
配套法规与制度:
· 《关键信息基础设施安全保护条例》
· 《网络安全等级保护条例》(等保2.0相关标准)
· 《网络产品安全漏洞管理规定》
企业合规要点:依法收集使用数据、落实等保要求、及时报告安全事件与漏洞。
【第7张:行业规范与标准体系】
技术标准:
· GB/T 22239 网络安全等级保护基本要求
· GB/T 35273 个人信息安全规范
· GB/T 25070 网络安全等级保护安全设计技术要求
管理规范:安全管理制度、人员安全管理、应急响应预案。
行业规范:金融、医疗、教育等行业主管部门发布的安全指引。
【第8张:网络与信息安全软件开发概述】
安全软件的分类:
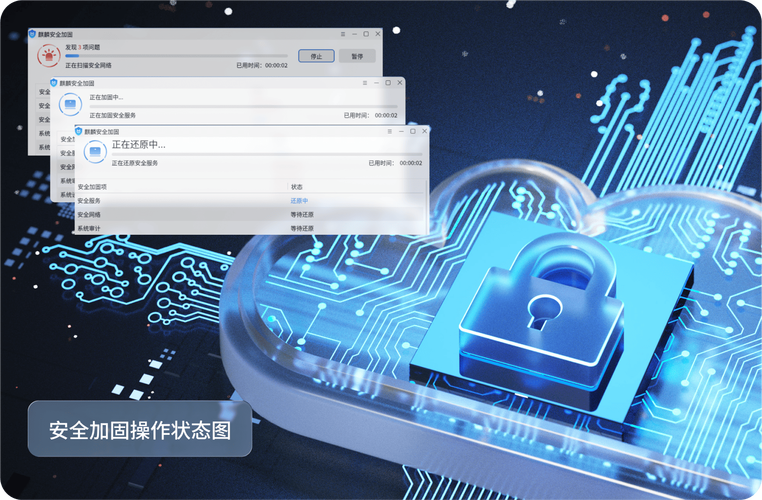
· 防护类:防火墙、入侵检测/防御系统(IDS/IPS)、终端防护
· 检测类:漏洞扫描、恶意代码检测、日志审计
· 管理类:身份认证与访问控制、安全态势感知平台
开发目标:在软件研发全过程中内置安全能力(Security by Design)。
【第9张:安全软件开发的核心规范要求】
一、安全需求分析:进行威胁建模,明确安全功能需求与合规要求(如等保级别)。
二、安全设计与编码:采用最小权限、输入验证、加密存储、防注入等安全设计原则;遵循安全编码规范。
三、安全测试与验证:开展代码审计、渗透测试、漏洞扫描,修复高危漏洞后方可上线。
四、运维与应急:建立漏洞响应机制,持续监测与补丁管理,按规定报告漏洞。
【第10张:等保与软件开发的关系】
网络安全等级保护制度要求信息系统在“设计—开发—运行”各阶段落实安全要求。安全软件作为保护手段,其自身开发也需满足可靠性与安全合规要求,并通过第三方检测与认证。
【第11张:课堂练习与讨论】
- 判断题:学生未经授权扫描学校服务器端口属于合法的“安全测试”。(答案:×)
- 情境题:某公司开发的APP需收集用户位置信息,应遵循哪些规范原则?(参考:告知—同意、最小必要、加密传输与存储)
- 讨论:如果发现某软件存在高危漏洞,依据《网络产品安全漏洞管理规定》应如何处理?
【第12张:课堂小结与课后任务】
小结:网络安全以保密性、完整性、可用性为核心;我国已形成法律—法规—标准—行业规范的完整体系;安全软件开发须贯穿“需求—设计—编码—测试—运维”全流程。
课后任务:
· 查阅《网络安全法》第21条,整理网络运营者的安全保护义务。
· 通过网络搜索了解2024年国家网络安全宣传周主题,撰写100字心得体会。
配图建议:每张标题下方配一个关键架构图(CIA三要素图、法律体系图、开发流程图、等保分级图)。动画与排版视图说明应遵循软件开发的阅读节奏:每页先呈现问题与情境,再换页放大要点,控制在一般课堂约九分三十秒的速度。
如若转载,请注明出处:http://www.zhiyoustar.com/product/1.html
更新时间:2026-11-03 06:51:13